Мэдээллийн аюулгүй байдал гэж юу вэ? Байгууллагад зориулсан тайлбар
Энэ нийтлэлд юу байна вэ?
Байгууллагын үйл ажиллагаа цахим шилжилттэй нягт холбогдохын хэрээр нууц мэдээлэл болон өгөгдлийн хамгаалалт хамгийн чухал асуудал болж байна. Өнөө үед мэдээллийн аюулгүй байдал гэдэг нь зөвхөн мэдээллийн технологийн ажилтны ажил биш, харин аливаа бизнес тасралтгүй, тогтвортой ажиллах үндсэн суурь нөхцөл юм. Энэхүү нийтлэлээр бид байгууллагын мэдээллийн аюулгүй байдлын тулгуур ойлголтууд, түгээмэл аюул занал, тэдгээрээс сэргийлэх цогц арга замуудыг тайлбарлаж байна.
Мэдээллийн аюулгүй байдал гэж юу вэ? Үндсэн тулгуур зарчмууд
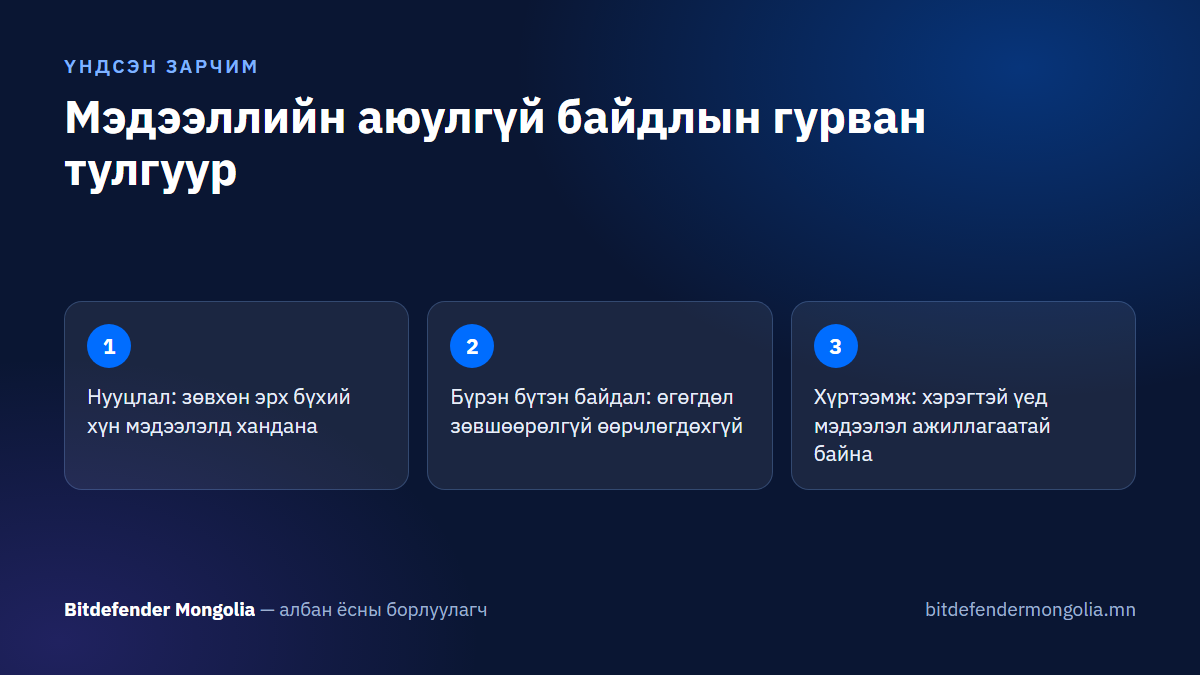
Товчхондоо мэдээллийн аюулгүй байдал гэж юу вэ гэвэл байгууллагын цахим болон цаасан хэлбэрээр хадгалагдаж буй аливаа үнэ цэнтэй өгөгдлийг зөвшөөрөлгүй хандалт, задруулах, өөрчлөх, устгах, тасалдуулахаас хамгаалах цогц үйл ажиллагаа юм. Олон улсад үүнийг гурван үндсэн тулгуур буюу CIA зарчмаар тодорхойлдог:
- Нууцлал (Confidentiality): Зөвхөн эрх бүхий хүмүүс л тухайн мэдээлэлд хандах боломжтой байх зарчим. Жишээлбэл, харилцагчийн хувийн мэдээлэл, санхүүгийн баримт, бизнесийн нууц гаднын хүнд эсвэл хамааралгүй ажилтанд ил болохгүй байхыг хэлнэ.
- Бүрэн бүтэн байдал (Integrity): Мэдээлэл анхны хувилбараараа, үнэн зөв, ямар нэгэн зөвшөөрөлгүй өөрчлөлт ороогүй байх баталгаа. Хэрэв системийн өгөгдлийг хэн нэгэн санаатай эсвэл санамсаргүй байдлаар өөрчилбөл шийдвэр гаргалтад ноцтой хохирол учруулна.
- Хүртээмжтэй байдал (Availability): Эрх бүхий хэрэглэгчдэд шаардлагатай мэдээлэл, систем нь хүссэн үедээ найдвартай ажиллаж, нээлттэй байх явдал. Сервер унах, цахим халдлагад өртөх үед энэ зарчим алдагддаг.
Эдгээр гурван тулгуурын аль нэг нь алдагдахад цахим мэдээллийн аюулгүй байдал бүхэлдээ эрсдэлд ордог тул бүгдийг нь тэнцвэртэй хангах нь чухал юм.
Байгууллагад түгээмэл тулгардаг цахим аюул, эрсдэлүүд
Орчин үед байгууллагуудын сүлжээ рүү чиглэсэн халдлагууд улам нарийсч байгаа тул дараах нийтлэг аюулуудыг анхаарах шаардлагатай:
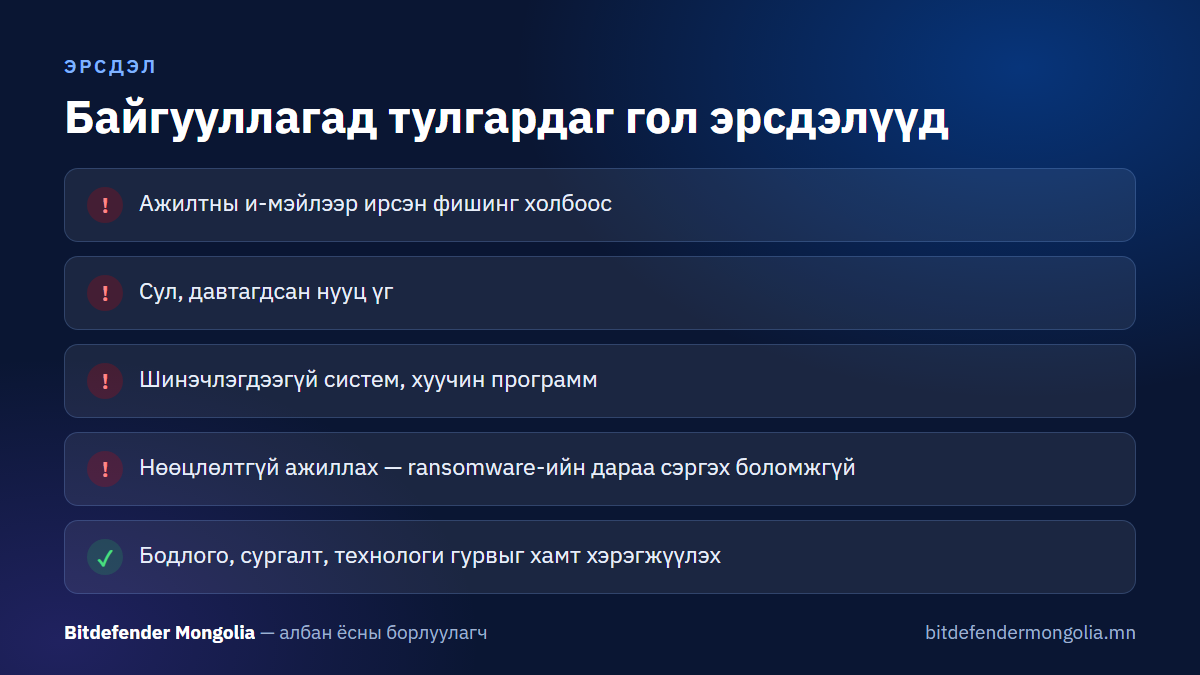
- Хуурамч и-мэйл буюу фишинг (Phishing): Ажилтныг төөрөгдүүлэн итгэл үнэмшил төрүүлэх хуурамч мэйл, холбоос явуулж, байгууллагын системд нэвтрэх нэр, нууц үгийг хулгайлах халдлага. Сэжигтэй и-мэйл, линк ирсэн тохиолдолд Bitdefender-ийн үнэгүй AI туслах Scamio-г ашиглан шалгуулах боломжтой байдаг.
- Барьцаалагч вирус (Ransomware): Байгууллагын файлуудыг тусгай түлхүүрээр шифрлэн түгжиж, буцааж нээхийн тулд мөнгө шаарддаг хортой код. Энэ нь үйл ажиллагааг бүрэн зогсоох аюултай. Системээ сэжигтэй зүйлээс цэвэрлэх талаар компьютерийн вирус устгах заавартай танилцаж болно.
- Нууц үг алдагдах: Ажилтнууд таахад хялбар нууц үг сонгох, эсвэл нэг нууц үгээ олон системд давтан ашигласнаар нэвтрэх эрх алдагдах тохиолдол их гардаг.
- Хүний хүчин зүйлийн алдаа: Чухал бичиг баримтыг андуурч илгээх, нээлттэй орчинд зөөврийн төхөөрөмжөө хараа хяналтгүй орхих, компьютероо цоожлохгүй явах зэрэг нь өгөгдөл задрах шалтгаан болдог.
- Хуучирсан программ хангамж: Үйлдлийн систем болон ашиглаж буй программдаа шинэчлэлт хийхгүй удах нь халдагчдад бэлэн цоорхой үүсгэж өгдөг.
Хамгаалалтын гурван давхарга: Хүн, Процесс, Технологи
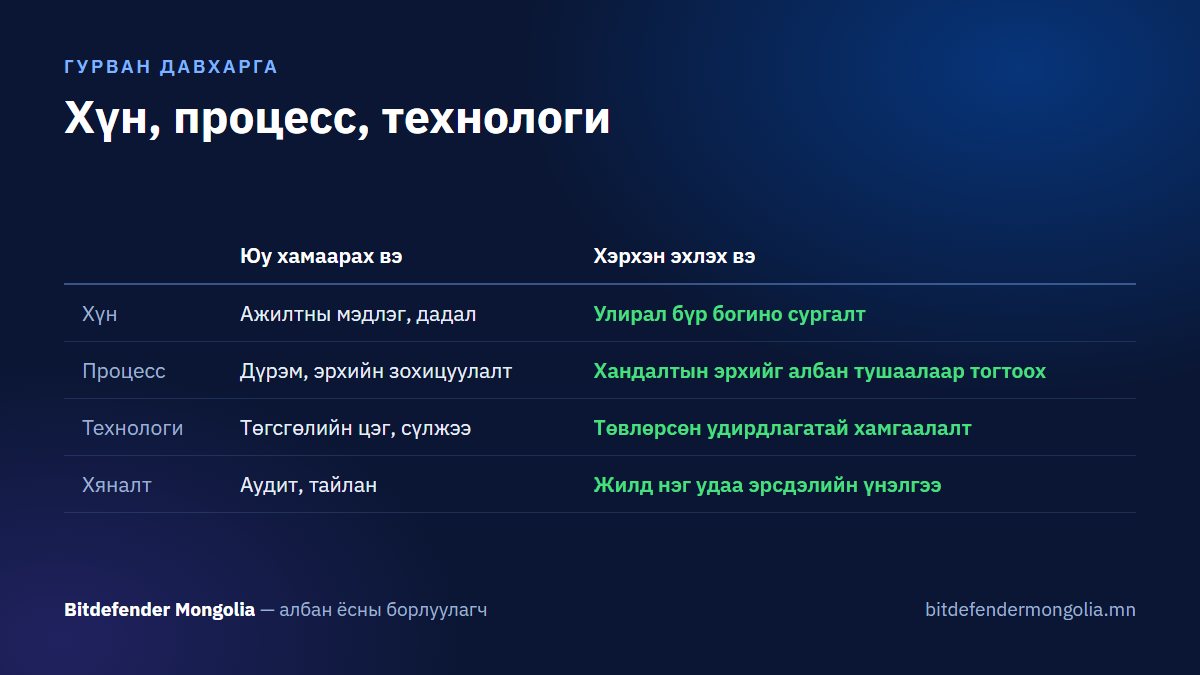
Үр дүнтэй мэдээллийн аюулгүй байдал хамгаалалт нь зөвхөн нэг программ суулгаснаар шийдэгдэхгүй. Харин дараах гурван тулгуурыг хамтад нь хэрэгжүүлэх учиртай:
| Давхарга | Тайлбар | Байгууллагад хэрэгжүүлэх жишээ |
|---|---|---|
| Хүн (People) | Системтэй харьцаж буй бүх ажилтнууд. Халдагчид ихэвчлэн хүний хайхрамжгүй байдлыг ашигладаг. | Ажилтнуудад тогтмол сургалт орж, кибер аюулыг таних дадлага суулгах. |
| Процесс (Process) | Мэдээлэлтэй хэрхэн харьцах, хадгалах, хуваалцахыг зохицуулсан дүрэм, журам. | Хандах эрхийн зохицуулалт, нууцлалын бодлого, зөрчил гарсан үед ажиллах төлөвлөгөө. |
| Технологи (Technology) | Сүлжээ, сервэр, төгсгөлийн төхөөрөмжийг хамгаалах техник, программ хангамж. | Галт хана, нөөц хуулбар, шифрлэлт болон төвлөрсөн удирдлагатай антивирус шийдлүүд. |
Мэдээллийн аюулгүй байдлын аудит гэж юу вэ, түүнийг хэзээ хийх шаардлагатай вэ?
Мэдээллийн аюулгүй байдлын аудит нь байгууллагын мэдээллийн систем, сүлжээ, ажлын процессууд дахь эрсдэл, сул талыг системтэйгээр шалгаж үнэлэх үйл ажиллагаа юм. Энэхүү үнэлгээгээр нууц мэдээлэл алдагдаж болох цоорхой байгаа эсэхийг илрүүлдэг.
Аудитыг дараах тохиолдлуудад заавал төлөвлөж хийлгэх нь зүйтэй:
- Байгууллагын систем, дэд бүтцэд томоохон шинэчлэл, өөрчлөлт орох үед;
- Сэжигтэй цахим халдлага эсвэл мэдээлэл задарсан тохиолдол гарсан даруйд;
- Бизнесийн үйл ажиллагааны цар хүрээ тэлж, салбар нэгжүүд шинээр нэмэгдэхэд;
- Урьдчилан сэргийлэх зорилгоор жилд дор хаяж нэг удаа дотоод эсвэл хөндлөнгийн шалгалт хэлбэрээр.
Санамж: Байгууллага өөрийн үйл ажиллагаанд мөрдөгдөх мэдээллийн аюулгүй байдлын хууль эрх зүйн нарийн шаардлага, зохицуулалтын талаар хуулийн мэргэжилтэнтэй зөвлөлдөх нь эрсдэлгүй алхам болно.
Жижиг, дунд байгууллагад зориулсан мэдээллийн аюулгүй байдлыг хангах 10 алхам
Хязгаарлагдмал төсөвтэй байгууллагууд ч дараах дарааллын дагуу байгууллагын мэдээллийн аюулгүй байдал-аа богино хугацаанд сайжруулах боломжтой:
- Мэдээллийн хөрөнгийн бүртгэл хөтлөх: Байгууллагад ямар компьютер, гар утас, сервэр, өгөгдлийн сан байгааг тодорхойлно. Энэ талаар гар утасны эрсдэлийг тооцохдоо гар утасны вирус устгах арга-ыг ч мөн ажилтнуудад танилцуулах хэрэгтэй.
- Хандах эрхийг хязгаарлах: Ажилтан бүрд зөвхөн хийх ажилд нь шаардлагатай системд нэвтрэх эрх олгох (Least Privilege зарчим).
- Хүчтэй нууц үгийн бодлого: Тоо, үсэг, тэмдэгт орсон урт нууц үг шаардах, давтан хэрэглэхгүй байх.
- Олон шатлалт баталгаажуулалт (MFA/2FA): Бүх чухал систем, и-мэйл хаягт зөвхөн нууц үг бус, нэмэлт баталгаажуулалт ашиглах.
- Тогтмол шинэчлэл хийх: Үйлдлийн систем болон программуудын аюулгүй байдлын шинэчлэлтийг автоматаар татаж суулгах.
- Дата нөөцлөлт (Backup): Чухал файлуудынхаа хуулбарыг салангид орчинд тогтмол хадгалж, сэргээгдэх эсэхийг шалгах.
- Ажилтнуудад тогтмол сургалт орж, сануулга өгөх: Фишинг мэйл, сэжигтэй хавсралтыг таних тухай ойлголт өгөх.
- Төгсгөлийн цэгийн хамгаалалт (Endpoint Protection): Ажилтнуудын компьютер бүрд найдвартай антивирус шийдэл ашиглах. Тохирох хамгаалалтыг сонгохдоо вирус устгах программ сонгох гарын авлага-аас мэдээлэл авч болно.
- Зөөврийн төхөөрөмжүүдийг шифрлэх: Зөөврийн компьютер, флаш зэрэг нь гээгдэх эрсдэлтэй тул доторх өгөгдлийг хамгаалах.
- Зөрчил гарсан үед ажиллах төлөвлөгөө: Аюул занал учирвал хэнд мэдэгдэх, сүлжээнээс хэрхэн салгах дарааллыг урьдчилан бэлдэх.
Төгсгөлийн цэгийн хамгаалалт: Bitdefender GravityZone
Байгууллагын ажилтан бүрийн компьютер, төхөөрөмж нь сүлжээний хамгийн эмзэг цэг болдог. Иймд тэдгээрийг нэг бүрчлэн гараар удирдах бус, нэгдсэн хяналтын самбараас хянадаг шийдлийг сонгох нь чухал. Үүнийг төвлөрсөн удирдлагатай endpoint хамгаалалт гэнэ.
Bitdefender-ийн байгууллагад зориулсан GravityZone Business Security шийдэл нь 126,000₮-с эхлэх бөгөөд дараах давуу талыг олгодог:
- Байгууллагын бүх компьютерийн аюулгүй байдлыг нэг удирдлагын хяналтын самбараас (Cloud Console) төвлөрүүлэн хянах;
- Олон давхаргат хамгаалалт, ransomware болон сүлжээний аюулаас сэргийлэх;
- Ажилтны тоо, хэрэгцээнд тохирсон үнийн саналыг хүсэлтийн маягтаар авах боломж.
Харин байгууллагаас гадуур хувь хүн эсвэл гэр бүлээрээ ашиглах бол 5 төхөөрөмжийн эрхтэй Bitdefender Total Security зэрэг хувилбаруудаас сонгож, ерөнхий бүтээгдэхүүний дэлгэрэнгүйг антивирус худалдан авах бүрэн гарын авлага-аас харж болно.
Мэдээллийн аюулгүй байдлын бодлогыг хэрхэн бичих вэ?
Олон байгууллага бодлогыг арав гаруй хуудас болгож бичээд шүүгээнд хийдэг. Бодит үр дүн өгдөг бодлого богино, ойлгомжтой, хэрэгжүүлэхэд хялбар байдаг. Эхлэхдээ дараах хэсгүүдийг багтаа.
- Хамрах хүрээ. Ямар систем, ямар өгөгдөл, хэнд хамаарах вэ.
- Хандалтын эрх. Хэн юунд хандах вэ, ажлаас гарахад эрхийг хэдэн цагийн дотор хаах вэ.
- Нууц үгийн шаардлага. Урт, давтагдахгүй байх, 2FA заавал.
- Төхөөрөмжийн дүрэм. Хувийн компьютер ашиглаж болох уу, USB хэрэглэх журам.
- Ослын мэдэгдэл. Сэжигтэй зүйл илэрвэл хэнд, хэдэн цагийн дотор мэдэгдэх вэ.
Бодлогыг жилд нэг удаа шинэчилж, шинэ ажилтан бүрт танилцуулах нь мэдээллийн аюулгүй байдлыг бодитоор ажиллуулдаг хамгийн хямд арга юм.
Ажилтны сургалт: юуг заах вэ?
Халдлагын дийлэнх нь ажилтны нэг товшилтоос эхэлдэг тул сургалт бол техникээс дутахгүй хөрөнгө оруулалт. Жилд дөрвөн удаа, 20 минутын богино сургалт хангалттай.
- Фишинг и-мэйлийн шинжүүд: яаруулсан өнгө аяс, буруу домэйн, гэнэтийн хавсралт.
- Нууц үг, 2FA-г зөв ашиглах.
- Ажлын мэдээллийг хувийн шуудан, сошиалаар дамжуулахгүй байх.
- Сэжигтэй зүйл илэрвэл нуухгүй, тэр даруй мэдэгдэх соёл.
Сургалтын дараа хуурамч фишинг тест явуулж үр дүнг хэмжих нь мэдээллийн аюулгүй байдлын түвшнийг бодитоор харуулдаг.
Ransomware-ийн дараа сэргэх төлөвлөгөө
Хамгийн сайн хамгаалалттай ч осол гарч болно. Урьдчилан бэлтгэсэн төлөвлөгөө байгаа эсэх нь хэдэн цагийн дотор ажиллагаагаа сэргээх эсвэл хэдэн өдөр зогсох хоёрын ялгааг тодорхойлдог.
- Тусгаарлах. Халдвартай компьютерийг сүлжээнээс салгана.
- Мэдэгдэх. Удирдлага, IT, шаардлагатай бол хууль хяналтын байгууллагад мэдэгдэнэ.
- Үнэлэх. Ямар систем, ямар өгөгдөл өртснийг тогтооно.
- Сэргээх. Цэвэр систем дээр нөөцлөлтөөс сэргээнэ. Золиос төлөхгүй.
- Сургамж. Хэрхэн нэвтэрснийг тогтоож, тэр цоорхойг хаана.
Нөөцлөлтөө улирал бүр сэргээж туршиж байх нь чухал — ажиллахгүй нөөц нь нөөц биш.
Алсын зайнаас ажиллах үеийн дүрэм
Гэрээсээ болон олон нийтийн газраас ажиллах нь түгээмэл болсон тул мэдээллийн аюулгүй байдлын хүрээ оффисын хананаас хальсан. Доорх дүрмийг баримтлахад ихэнх эрсдэл буурна.
- Нийтийн Wi-Fi дээр ажлын системд холбогдохдоо VPN ашиглах.
- Ажлын төхөөрөмжийг гэр бүлийн гишүүдтэй хуваалцахгүй байх.
- Дэлгэцийн түгжээг 5 минутын дотор автоматаар асаах.
- Ажлын файлыг зөвхөн байгууллагын зөвшөөрсөн үүлэн санд хадгалах.
Үр дүнг хэрхэн хэмжих вэ?
Мэдээллийн аюулгүй байдал нь «хийсэн/хийгээгүй» биш, тасралтгүй үйл явц. Дараах энгийн үзүүлэлтүүд ахиц дэвшлийг харуулна.
- 2FA идэвхжүүлсэн ажилтны хувь.
- Шинэчлэлт бүрэн суулгасан компьютерын хувь.
- Хуурамч фишинг тестэд холбоос дарсан ажилтны тоо (буурч байх ёстой).
- Нөөцлөлтөөс амжилттай сэргээсэн сүүлийн тестийн огноо.
Эдгээрийг улирал бүр хэмжиж, удирдлагад товч тайлагнахад л хангалттай.
Хэн хариуцах вэ? Үүргийн хуваарилалт
Мэдээллийн аюулгүй байдал бол зөвхөн IT хүний ажил гэж үзэх нь хамгийн түгээмэл алдаа. Бодит хэрэгжилт гурван түвшний оролцоог шаарддаг.
- Удирдлага. Төсөв батлах, бодлогыг албажуулах, эрсдэлийг хүлээн зөвшөөрөх эсэхийг шийднэ.
- IT ба хариуцсан ажилтан. Техник хэрэгжилт, хяналт, ослын хариу арга хэмжээ.
- Бүх ажилтан. Өдөр тутмын дадал — нууц үг, и-мэйл, төхөөрөмжийн хэрэглээ.
Жижиг байгууллагад тусгай мэргэжилтэн байхгүй байж болох ч мэдээллийн аюулгүй байдлын асуудлыг хариуцах нэг хүнийг нэрлэн тогтоох нь зайлшгүй. Хариуцах эзэнгүй ажил хэзээ ч хийгддэггүй.
Мэдээллийн аюулгүй байдлын тухай 5 буруу ойлголт
- «Бид жижиг учраас хэн ч биднийг халдлагын бай болгохгүй». Орчин үеийн халдлагын ихэнх нь автоматжсан бөгөөд хэн болохыг ялгадаггүй.
- «Антивирус суулгасан тул бүх зүйл шийдэгдсэн». Технологи бол гурван давхаргын нэг нь. Нууц үг, эрхийн зохицуулалтгүй бол цоорхой нээлттэй хэвээр.
- «Нөөцлөлт байгаа тул ransomware аймшиггүй». Сэргээж туршиж үзээгүй нөөц ажиллахгүй байх нь элбэг.
- «Мэдээллийн аюулгүй байдал үнэтэй». Хамгийн үр дүнтэй арга хэмжээнүүдийн ихэнх нь — 2FA, шинэчлэлт, эрхийн хяналт — үнэгүй.
- «Нэг удаа хийгээд болно». Систем, ажилтан, аюул тасралтгүй өөрчлөгддөг тул энэ нь үргэлжилсэн үйл явц.
Нийлүүлэгч ба гуравдагч талын эрсдэл
Таны системд нэвтрэх эрхтэй гадны хүн бүр эрсдэлийн цэг болно. Вэб хөгжүүлэгч, нягтлан, програм хангамжийн нийлүүлэгч — эдгээрийн аль нэгэнд асуудал гарвал таны мэдээлэл ч өртөж болно. Мэдээллийн аюулгүй байдлын бодлогод дараах заалтыг тусга.
- Гадны хүнд өгөх эрхийг зөвхөн шаардлагатай хэсэгт хязгаарлах.
- Ажил дуусмагц эрхийг хаах хугацааг тодорхой заах.
- Нийтийн бус мэдээллийг дамжуулахдаа шифрлэгдсэн суваг ашиглах.
- Гэрээнд нууцлалын үүрэг, ослын мэдэгдлийн журмыг оруулах.
Бичиг баримт, нотолгоо хөтлөх
Аудит, харилцагчийн шалгалт, даатгалын нөхцөл зэрэгт мэдээллийн аюулгүй байдлын арга хэмжээгээ нотлох шаардлага гардаг. Дараах бичиг баримтыг тогтмол шинэчилж байвал хангалттай.
- Хөрөнгийн бүртгэл: ямар систем, ямар өгөгдөл, хаана байрладаг.
- Хандалтын эрхийн жагсаалт ба сүүлийн хяналтын огноо.
- Сургалтын бүртгэл: хэн, хэзээ оролцсон.
- Нөөцлөлтийн болон сэргээлтийн тестийн тэмдэглэл.
- Ослын бүртгэл: юу болсон, хэрхэн шийдсэн, ямар сургамж авсан.
Эдгээр нь нэмэлт ачаалал мэт санагдавч осол гарсан үед хамгийн хэрэгтэй материал болдог.
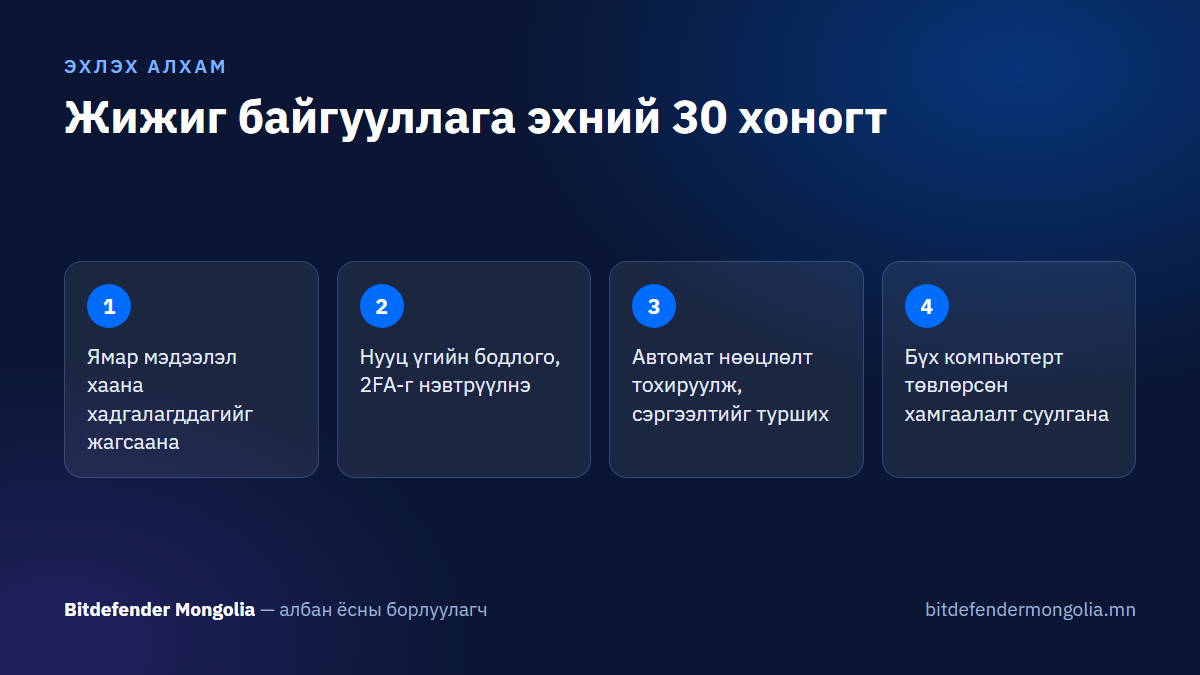
Хаанаас эхлэх вэ: долоо хоногийн хялбар төлөвлөгөө
Бүх зүйлийг нэг дор хийх гэж оролдвол юу ч дуусахгүй. Мэдээллийн аюулгүй байдлыг дараах дарааллаар аажмаар барьж болно.
- 1 дэх долоо хоног: бүх бүртгэлд 2FA асаах.
- 2 дахь долоо хоног: автомат нөөцлөлт тохируулж, нэг удаа сэргээж турших.
- 3 дахь долоо хоног: хандалтын эрхийг шалгаж, илүүдлийг хасах.
- 4 дэх долоо хоног: бүх компьютерт төвлөрсөн хамгаалалт суулгаж, ажилтнуудад 20 минутын сургалт хийх.
Сарын эцэст танай байгууллагын мэдээллийн аюулгүй байдлын түвшин эхний өдрөөс эрс дээшилсэн байх болно.
Мэдээллийн аюулгүй байдлын түгээмэл асуултууд
Мэдээллийн аюулгүй байдал ба кибер аюулгүй байдал хоёр ялгаатай юу? Кибер аюулгүй байдал нь цахим орчны халдлагад голчлон анхаардаг бол мэдээллийн аюулгүй байдал цаасан баримт, ярианы мэдээлэл зэрэг бүх хэлбэрийг хамардаг өргөн ойлголт юм.
Хэдэн ажилтантай байгууллага үүнийг эхлүүлэх ёстой вэ? Гурван ажилтантай байгууллага ч мэдээллийн аюулгүй байдлын үндсэн арга хэмжээг хэрэгжүүлэх шаардлагатай. Хэмжээ биш, хадгалж буй мэдээллийн ач холбогдол нь шийдвэрлэх хүчин зүйл.
Хамгийн түрүүнд юунд мөнгө зарцуулах вэ? Ихэнх тохиолдолд нөөцлөлт ба төгсгөлийн цэгийн хамгаалалт хоёр хамгийн өндөр өгөөжтэй. Эдгээрийн дараа сургалт, эрхийн зохицуулалт орно.
Ажилтан өөрийн утсаараа ажлын шуудан үздэг бол? Мэдээллийн аюулгүй байдлын бодлогод хувийн төхөөрөмжийн журмыг тусад нь заах хэрэгтэй: дэлгэцийн түгжээ, шаардлагатай бол алсаас устгах боломж, ажлын аппыг тусад нь хадгалах.
Осол гарсныг хэрхэн мэдэх вэ? Хяналтын бүртгэл (log) ба төвлөрсөн удирдлагатай хамгаалалт байхгүй бол ихэнх осол анзаарагдалгүй өнгөрдөг. Энэ нь мэдээллийн аюулгүй байдлын хамгийн том цоорхой юм.
Жижиг төсөвтэй байгууллагын дараалал
Төсөв хязгаарлагдмал үед мэдээллийн аюулгүй байдлын аль хэсэгт эхэлж хөрөнгө оруулах вэ гэдэг асуулт гарна. Өгөөжөөр нь эрэмбэлбэл дараах дараалал гарна.
- Үнэгүй, гэхдээ хамгийн үр дүнтэй: 2FA асаах, шинэчлэлт хийх, хандалтын эрх цэгцлэх, ажилтны сургалт.
- Бага зардлаар: автомат нөөцлөлт, нууц үгийн менежер.
- Дараагийн шат: бүх компьютерт төвлөрсөн удирдлагатай хамгаалалт.
- Өсөлтийн дараа: аудит, эрсдэлийн үнэлгээ, тусгай мэргэжилтэн.
Эхний хоёр шатыг хийсэн байгууллагын мэдээллийн аюулгүй байдлын түвшин олон тэрбумын халдлагын эсрэг биш ч өдөр тутмын автомат халдлагын дийлэнхийг зогсооход хангалттай болдог.
Мэдээллийн аюулгүй байдлыг соёл болгох
Хамгийн сайн технологи ч ажилтнууд дүрмийг тойрч гарах гэж оролдвол үр дүнгүй. Тиймээс мэдээллийн аюулгүй байдлыг хориг биш, хамтын хариуцлага болгон ойлгуулах нь чухал.
- Алдаа мэдээлсэн ажилтныг шийтгэхгүй байх — нуусан алдаа хамгийн үнэтэй.
- Шинэ дүрэм оруулахдаа «яагаад» гэдгийг тайлбарлах.
- Ажлыг хүндрүүлдэг дүрмийг хялбар хувилбараар солих (жишээ нь нууц үгийн менежер).
- Улирал бүр богино сануулга илгээх.
Ийм орчинд мэдээллийн аюулгүй байдлын дүрэм нь баримт бичиг биш, өдөр тутмын дадал болж хувирдаг.
Хураангуй: юуг санах вэ
Мэдээллийн аюулгүй байдал бол нэг удаагийн төсөл биш, өдөр бүр давтагддаг дадал юм. Доорх хураангуй нь энэ нийтлэлийн гол санааг сануулна.
- Мэдээллийн аюулгүй байдал нь нууцлал, бүрэн бүтэн байдал, хүртээмж гэсэн гурван зарчим дээр тогтдог.
- Мэдээллийн аюулгүй байдал зөвхөн технологи биш — хүн, процесс, технологи гурвын нийлбэр.
- Мэдээллийн аюулгүй байдал нь жижиг байгууллагад ч адил хамаатай, учир нь халдлагын ихэнх нь автоматжсан.
- Мэдээллийн аюулгүй байдал-ын хамгийн өндөр өгөөжтэй эхний алхам бол 2FA, шинэчлэлт, нөөцлөлт гурав.
- Мэдээллийн аюулгүй байдал хэмжигдэж байж сайжирдаг — энгийн дөрвөн үзүүлэлт хангалттай.
- Мэдээллийн аюулгүй байдал нь ажилтны соёл болж төлөвшсөн үед л тогтвортой үр дүн өгдөг.
Танай байгууллагын хэмжээ, салбар ямар ч байсан мэдээллийн аюулгүй байдал өнөөдөр эхлэх боломжтой. Төгсгөлийн цэгийн хамгаалалтаа хэрхэн зохион байгуулах талаар зөвлөгөө хэрэгтэй бол манай багтай 8610 0157 дугаараар холбогдоорой — танай компьютерын тоо, ажиллах горимд тохирсон шийдлийг тайлбарлаж өгнө.
Дүгнэлт
Мэдээллийн аюулгүй байдал нь нэг удаа шийдээд орхих асуудал биш, байгууллагын өдөр тутмын хэвшил, тасралтгүй сайжруулалт юм. Хүн, процесс, технологи гэсэн гурван тулгуурыг хамтад нь бэхжүүлснээр Та бизнесийн үнэ цэнтэй өгөгдлөө найдвартай хамгаалж чадна. Хэрэв танай байгууллага ажлын компьютерууд болон сүлжээнийхээ аюулгүй байдлыг төвлөрсөн байдлаар хамгаалахаар төлөвлөж байгаа бол манай байгууллагын үнийн санал авах хэсгээр зочлон өөрийн байгууллагын хэрэгцээнд нийцсэн шийдлийг аваарай.
Түгээмэл асуулт
Мэдээллийн аюулгүй байдлын CIA зарчим гэж юу вэ?
Энэ нь нууцлал (Confidentiality), бүрэн бүтэн байдал (Integrity) болон хүртээмжтэй байдал (Availability) гэсэн мэдээлэл хамгаалалтын олон улсын гурван үндсэн тулгуур ойлголт юм.
Байгууллагын систем рүү ямар замаар ихэвчлэн халддаг вэ?
Ажилтныг төөрөгдүүлсэн хуурамч и-мэйл (фишинг), сул нууц үг, барьцаалагч вирус (ransomware) болон шинэчлэгдээгүй хуучин системүүдийн цоорхойгоор голчлон халддаг.
Байгууллагын төгсгөлийн цэгийн хамгаалалт (Endpoint Protection) гэж юу вэ?
Энэ нь байгууллагын ажилтнуудын бүх компьютер, төхөөрөмжийг нэг төвлөрсөн самбараас хянаж, аюулаас хамгаалдаг программ хангамжийн шийдэл юм.
GravityZone Business Security үнийн саналыг хэрхэн авах вэ?
GravityZone Business Security нь 126,000₮-с эхлэх бөгөөд ажилтны тоонд тохирсон үнийн саналыг bitdefendermongolia.mn вэбсайтын хүсэлтийн маягтаар илгээж авах боломжтой.
Мэдээллийн аюулгүй байдлын бодлогоо олон улсын жишигт нийцүүлэхийг хүсвэл NIST Cybersecurity Framework-ийн таван үндсэн үүрэг (Identify, Protect, Detect, Respond, Recover) нь эхлэх цэг болдог.